Español
Inicio de sesión único (SSO)
El inicio de sesión único permite que las personas entren a WAYDOT con el proveedor de identidad de tu empresa (Okta, Microsoft Entra ID, Google Workspace, Auth0, ADFS, PingFederate…) en lugar de una contraseña de WAYDOT. Las altas, las bajas y el segundo factor quedan en manos de tu proveedor.
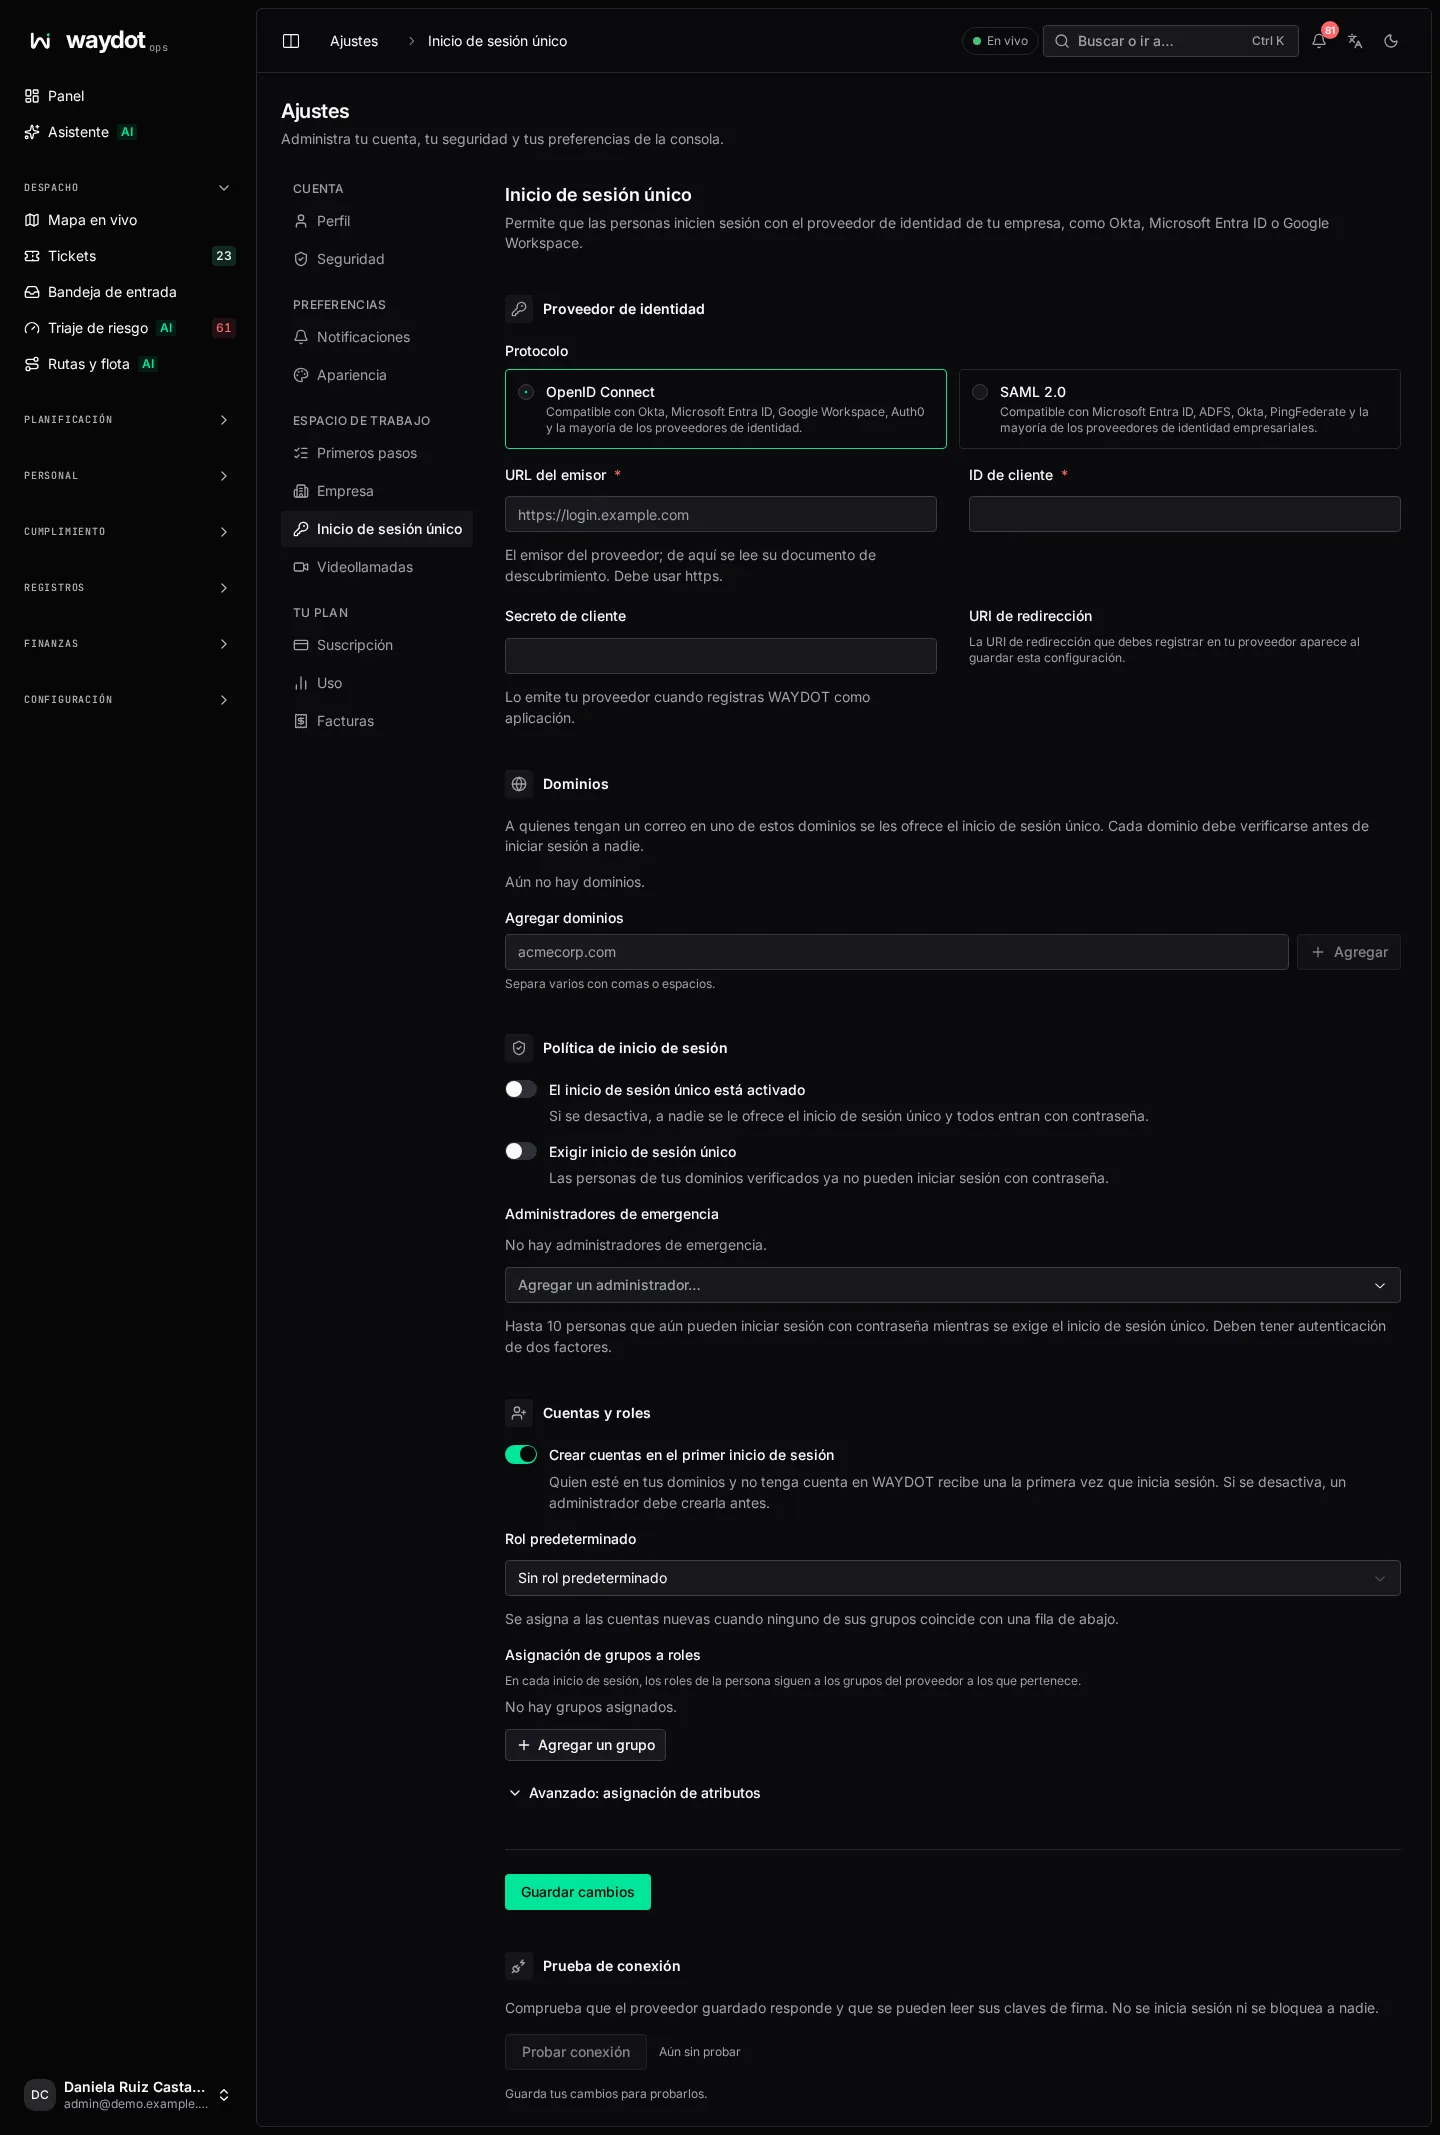
Dónde está: Ajustes → Inicio de sesión único. Quién la ve: personas con permiso para leer la configuración de la plataforma. Para cambiarla se necesita cambiar la configuración de la plataforma; sin él la página se muestra en solo lectura. Plan: módulo Inicio de sesión único (SSO), incluido en Enterprise.
Antes de empezar
- Acceso de administrador a tu proveedor de identidad, para registrar WAYDOT como aplicación.
- Acceso al DNS de los dominios de correo de tu empresa, para verificarlos.
- Al menos un administrador de WAYDOT con autenticación de dos factores activa, que será el administrador de emergencia.
1. Proveedor de identidad
Elige el Protocolo:
| Protocolo | Cuándo usarlo |
|---|---|
| OpenID Connect | Compatible con Okta, Microsoft Entra ID, Google Workspace, Auth0 y la mayoría de los proveedores. Es la opción más sencilla. |
| SAML 2.0 | Compatible con Microsoft Entra ID, ADFS, Okta, PingFederate y la mayoría de los proveedores empresariales. |
OpenID Connect
| Campo | Qué es |
|---|---|
| URL del emisor | El issuer de tu proveedor; de ahí WAYDOT lee su documento de descubrimiento. Debe empezar con https://. |
| ID de cliente | El identificador que tu proveedor asignó a WAYDOT al registrarlo como aplicación. |
| Secreto de cliente | El secreto que emitió tu proveedor. Una vez guardado nunca se vuelve a mostrar; escribe uno nuevo solo si quieres reemplazarlo. |
| URI de redirección | Aparece al guardar. Cópiala con Copiar la URI de redirección y regístrala en tu proveedor como callback de la aplicación. |
SAML 2.0
Lo más rápido es importar los metadatos del proveedor: usa Subir archivo de metadatos o Pegar el XML de metadatos. Los campos se llenan solos; revísalos y guarda.
| Campo | Qué es |
|---|---|
| ID de entidad del proveedor | El identificador (issuer) con el que tu proveedor firma sus aserciones. |
| URL de inicio de sesión | A dónde se envía a las personas para iniciar sesión (enlace HTTP-Redirect). Debe usar https. |
| URL de cierre de sesión | Opcional. Dónde recibe el proveedor las respuestas de cierre de sesión. |
| Certificado de firma | El certificado X.509 con el que firma tu proveedor, en texto PEM o base64. Muestra su vigencia: Válido hasta…, Vence el… prepara el nuevo certificado, o Venció el…: se rechazan los inicios de sesión. Una vez guardado nunca se muestra. |
| Siguiente certificado de firma | Cuando tu proveedor rote su llave, pega aquí el certificado nuevo. Se aceptan ambos hasta que quites el anterior; así no hay corte. |
Después de guardar aparece Entrega estos datos a tu proveedor, con los valores que debes registrar allá (cada uno con su botón de copiar):
| Valor | Para qué |
|---|---|
| ID de entidad (audiencia) | El identificador de WAYDOT. |
| URL de respuesta (servicio consumidor de aserciones) | Donde tu proveedor envía la respuesta de inicio de sesión. |
| URL de cierre de sesión | Para el cierre de sesión. |
| URL de metadatos | Si tu proveedor acepta metadatos, basta con esta URL. |
2. Dominios
A quien tenga un correo en uno de estos dominios se le ofrece el inicio de sesión único. Puedes registrar de 1 a 20 dominios.
- En Agregar dominios escribe uno o varios (separados por comas o espacios), por ejemplo
acmecorp.com. - Guarda.
- Copia el Registro de verificación y publícalo como registro TXT en el DNS de cada dominio.
- Elige Verificar dominios. Los cambios de DNS pueden tardar en aparecer; si dice Aún no se encontró el registro, vuelve a intentar más tarde.
Cada dominio muestra Verificado, Sin verificar o Sin guardar. Ningún dominio inicia sesión a nadie hasta estar verificado.
3. Política de inicio de sesión
| Ajuste | Qué hace |
|---|---|
| El inicio de sesión único está activado | Enciende o apaga todo. Apagado, a nadie se le ofrece y todos entran con contraseña. |
| Exigir inicio de sesión único | Las personas de tus dominios verificados ya no pueden iniciar sesión con contraseña, incluidos los administradores. Los dominios sin verificar siguen entrando con contraseña. |
| Administradores de emergencia | Hasta 10 personas que aún pueden entrar con contraseña mientras se exige el inicio de sesión único, por si el proveedor falla. Deben tener autenticación de dos factores; los que no la tienen se marcan Sin dos factores y no podrían entrar. |
Antes de exigirlo
Si el proveedor falla o está mal configurado, solo los administradores de emergencia podrán entrar. Prueba la conexión y elige al menos un administrador de emergencia antes de guardar. Ellos entran desde el enlace Acceso de emergencia para administradores de la pantalla de inicio de sesión.
4. Cuentas y roles
| Ajuste | Qué hace |
|---|---|
| Crear cuentas en el primer inicio de sesión | Quien esté en tus dominios y no tenga cuenta en WAYDOT recibe una la primera vez que inicia sesión. Apagado, un administrador debe crearla antes en Personas. |
| Rol predeterminado | Se asigna a las cuentas nuevas cuando ninguno de sus grupos coincide con la tabla de grupos. Sin rol predeterminado las deja sin rol hasta que alguien les asigne uno. |
| Asignación de grupos a roles | Cada fila liga un grupo de tu proveedor (escribe su nombre exacto) con un rol de WAYDOT. En cada inicio de sesión, los roles de la persona siguen a sus grupos: si la quitas de un grupo en tu proveedor, pierde el rol en WAYDOT la próxima vez que entre. Agregar un grupo suma filas. |
Avanzado: asignación de atributos
El claim de la respuesta del proveedor del que se lee cada dato: Correo electrónico, Nombre, Apellido, Nombre completo y Grupos. Deja vacío un campo para usar el claim estándar. Solo cámbialo si tu proveedor usa nombres distintos.
5. Prueba de conexión
Probar conexión comprueba que el proveedor guardado responde y que se pueden leer sus claves de firma (en SAML, que la configuración esté completa y el certificado vigente). No inicia ni bloquea la sesión de nadie. Muestra El proveedor respondió o No se pudo contactar al proveedor, y la fecha de la Última prueba correcta. Guarda tus cambios antes de probarlos.
Guardar
Los cambios se guardan juntos con Guardar; Descartar cambios vuelve a lo guardado.
Cómo lo vive cada persona
Ve Iniciar sesión con el inicio de sesión único. Cuando se exige, WAYDOT no pide su propio segundo factor a esas personas: lo hace tu proveedor.