Español
Registro de auditoría
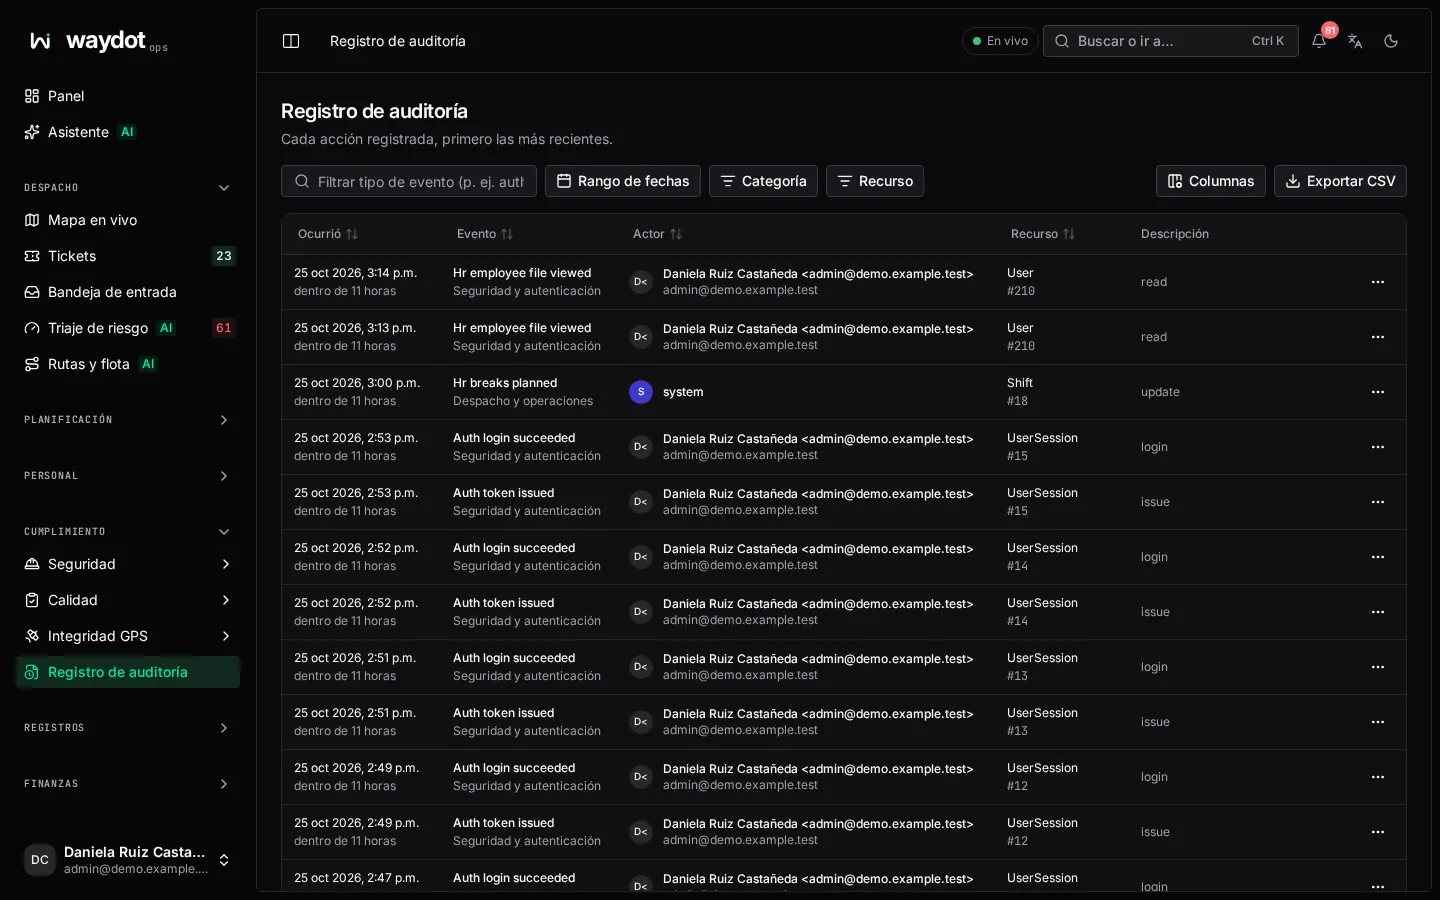
El registro de auditoría guarda cada acción: inicios de sesión, cambios a tickets, asignaciones, aprobaciones, cambios de roles, movimientos de activos y más. Cada evento queda encadenado al anterior con una huella criptográfica, así que un evento alterado o borrado se detecta.
Dónde está: Cumplimiento → Registro de auditoría. Cada registro tiene también su sección Actividad. Quién lo ve: con leer actividad que causaste, lo tuyo; con leer actividad en tus territorios, la de tus territorios. Exportar requiere exportar el registro de actividad. Plan: incluido en todos. La exportación completa y el reporte de verificación de cadena son del módulo Exportación de auditoría (Enterprise). Se conserva 90 días en Basic, 1 año en Pro y 7 años en Enterprise.
Columnas
| Columna | Qué es |
|---|---|
| Fecha | Cuándo ocurrió. |
| Evento | El tipo, por ejemplo auth.login, ticket.assigned. |
| Actor | Quién lo hizo, o Sistema. |
| Categoría | Seguridad y autenticación, Logística y activos, Despacho y operaciones o Datos maestros. |
| Recurso | Sobre qué: usuario, ticket, cliente, sitio, activo… |
Filtros
- Filtrar tipo de evento (p. ej. auth.login)...
- Categoría y tipo de Recurso.
Si coinciden demasiados eventos, se avisa Este conjunto de resultados es grande: acota los filtros o exporta el conjunto completo para revisarlo sin conexión.
Un evento
Al abrir un evento:
| Dato | Qué es |
|---|---|
| ID del evento | Su identificador; Copiar ID del evento. |
| ID de la solicitud | Agrupa los eventos de una misma acción. |
| IP de origen | Desde dónde se hizo. |
| Cambios de atributos | Antes y Después de cada campo. |
| Hash de la cadena / SHA-256 | La huella que liga este evento al anterior. |
Exportar
Exportar CSV descarga los eventos filtrados.